
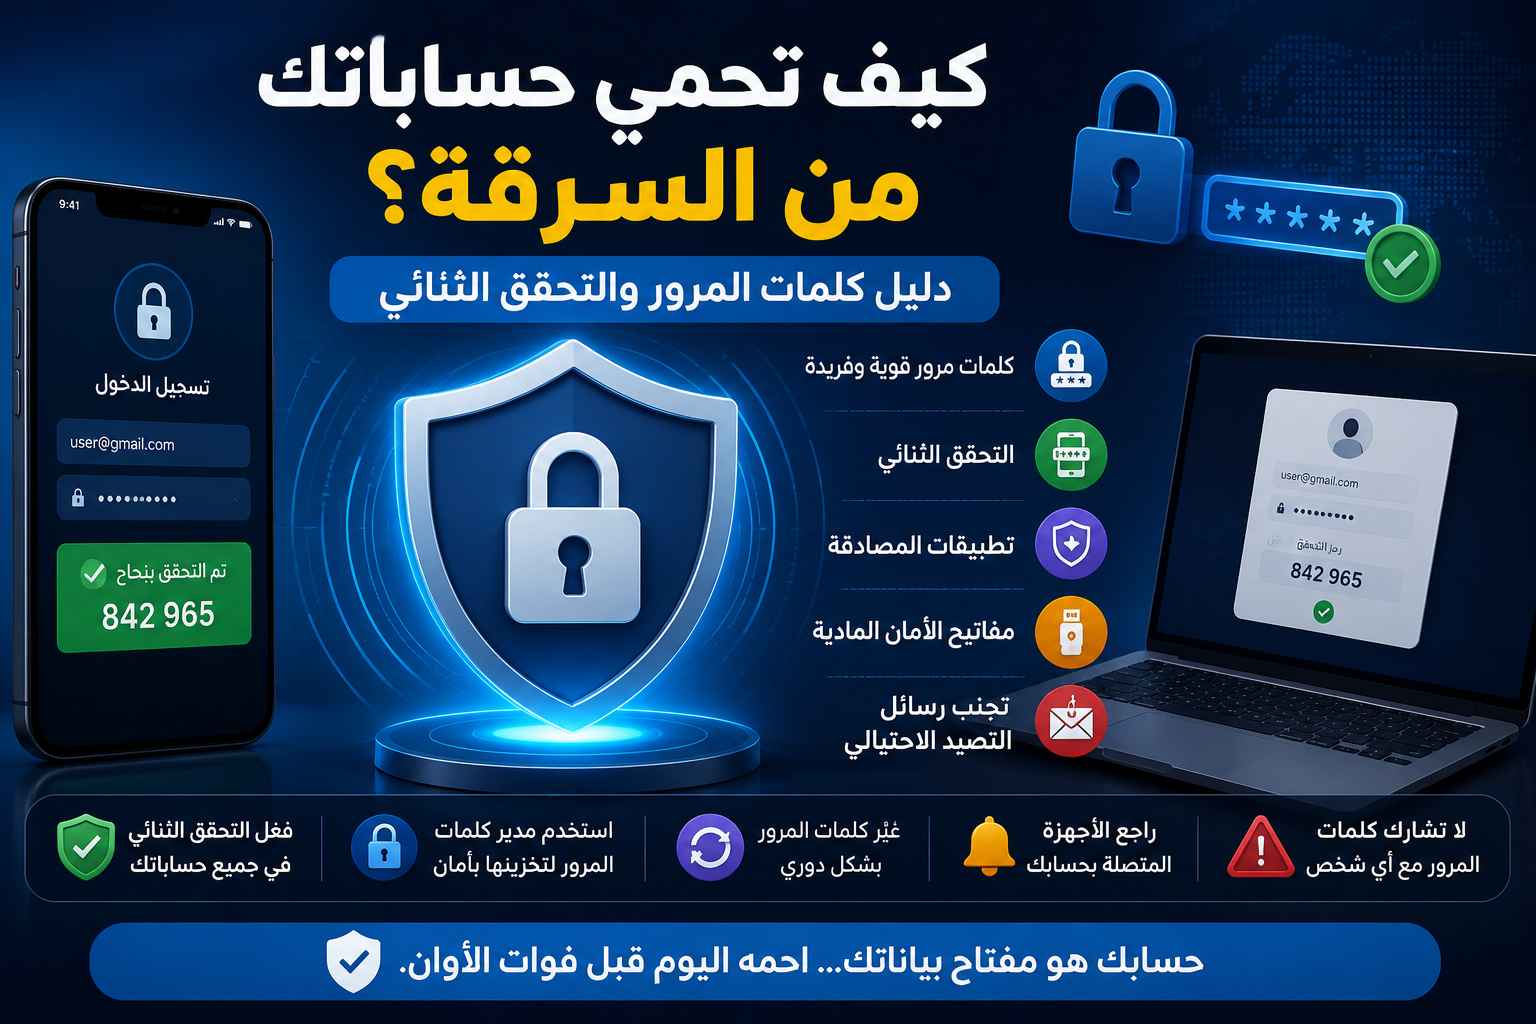
أصبحت الحسابات الرقمية اليوم جزءًا أساسيًا من حياتنا اليومية. البريد الإلكتروني، حساب Apple، حساب Google، واتساب، الحسابات البنكية، تطبيقات التسوق، الشبكات الاجتماعية، وحسابات العمل كلها أصبحت مرتبطة ببياناتنا وهويتنا وربما أموالنا.
لهذا لم تعد حماية الحسابات موضوعًا تقنيًا معقدًا يخص المتخصصين فقط، بل أصبحت ضرورة لكل مستخدم. فسرقة الحساب قد تبدأ بكلمة مرور ضعيفة، أو رابط مزيف، أو رمز تحقق أرسلته لشخص ظننت أنه من الدعم الفني.
في هذا الدليل من دليل التقنية نشرح بطريقة عملية كيف تحمي حساباتك من السرقة، وكيف تختار كلمة مرور قوية، ولماذا يجب تفعيل التحقق الثنائي، وما الفرق بين الرسائل النصية وتطبيقات المصادقة، وكيف تكتشف رسائل التصيد الاحتيالي قبل أن تقع في الفخ.
لماذا تُسرق الحسابات؟
سرقة الحسابات لا تحدث دائمًا بسبب اختراق معقد. في كثير من الحالات تكون المشكلة بسيطة جدًا: كلمة مرور سهلة، نفس كلمة المرور مستخدمة في أكثر من موقع، رابط مزيف، جهاز غير آمن، أو مشاركة رمز التحقق مع شخص آخر.
المهاجم لا يحتاج دائمًا إلى اختراق هاتفك. أحيانًا يحصل على بريدك وكلمة مرورك من تسريب قديم، ثم يجرب نفس البيانات على حسابات أخرى. فإذا كنت تستخدم نفس كلمة المرور في عدة مواقع، فقد يستطيع الدخول إلى أكثر من حساب.
الخطر الأكبر أن بعض الحسابات تكون مفتاحًا لحسابات أخرى. مثلًا: إذا سُرق بريدك الإلكتروني، فقد يستخدمه المهاجم لاسترجاع كلمات مرور حساباتك الأخرى.
القاعدة الذهبية لحماية الحسابات
أفضل حماية لحساباتك تعتمد على ثلاث قواعد أساسية:
- كلمة مرور قوية ومختلفة لكل حساب.
- تفعيل التحقق الثنائي على الحسابات المهمة.
- عدم الضغط على روابط تسجيل الدخول المرسلة عبر الرسائل إلا بعد التأكد منها.
هذه الخطوات الثلاث وحدها تقلل احتمال سرقة حساباتك بدرجة كبيرة.
رأي دليل التقنية: البريد الإلكتروني الأساسي هو مفتاح أغلب حساباتك، لذلك يجب أن تبدأ الحماية منه قبل أي حساب آخر. كلمة مرور قوية وحدها لا تكفي إذا لم يكن التحقق الثنائي مفعّلًا. احمِ حساباتك كأنها مفاتيح بيتك الرقمي، لأن فقدانها قد يفتح الباب لكل شيء.
جدول سريع: أهم خطوات حماية الحسابات
| الخطوة | ماذا تفعل؟ | لماذا هي مهمة؟ |
|---|---|---|
| كلمة مرور قوية | استخدم كلمة طويلة وغير متوقعة | تمنع التخمين والدخول العشوائي |
| كلمة مختلفة لكل حساب | لا تكرر نفس الكلمة في عدة مواقع | تحمي بقية الحسابات إذا تسرب حساب واحد |
| التحقق الثنائي | فعّل 2FA على الحسابات المهمة | يمنع الدخول حتى لو عُرفت كلمة المرور |
| تطبيق مصادقة | استخدم رموزًا من تطبيق موثوق | أقوى من الاعتماد على SMS فقط |
| عدم مشاركة الرموز | لا تعطِ رمز التحقق لأي شخص | الرمز غالبًا يعني محاولة دخول لحسابك |
| مراجعة الأجهزة | احذف الأجهزة غير المعروفة | تمنع بقاء جلسات دخول مشبوهة |
أولًا: لا تستخدم كلمة مرور سهلة
أكثر خطأ شائع هو استخدام كلمة مرور مرتبطة بمعلوماتك الشخصية، مثل الاسم، تاريخ الميلاد، رقم الجوال، رقم السيارة، أو أرقام متكررة مثل 123456.
ووفق إرشادات المعهد الوطني الأمريكي للمعايير والتقنية NIST، يُفضّل أن تتكون كلمة المرور التي تُستخدم وحدها من 15 حرفًا على الأقل، مع إعطاء الأولوية للطول والتفرّد بدل الاعتماد فقط على إضافة الرموز والأرقام.
أمثلة على كلمات مرور سيئة:
- 123456
- nawaf123
- password
- رقم الجوال
- تاريخ الميلاد
الأفضل أن تستخدم كلمة مرور طويلة أو عبارة لا يعرفها أحد، مع أرقام أو رموز عند الحاجة.
ثانيًا: لا تكرر نفس كلمة المرور
حتى لو كانت كلمة المرور قوية، لا تستخدمها في أكثر من حساب.
السبب بسيط: إذا تسربت كلمة مرورك من متجر إلكتروني أو موقع ضعيف، قد يجربها المهاجم على بريدك الإلكتروني أو حساباتك الاجتماعية أو حساباتك البنكية.
لذلك اجعل لكل حساب كلمة مرور مختلفة. خاصة الحسابات المهمة مثل البريد الإلكتروني، حساب Apple، حساب Google، الحسابات البنكية، وواتساب.
ثالثًا: استخدم مدير كلمات المرور
من الصعب حفظ كلمات مرور قوية ومختلفة لكل حساب. لذلك الأفضل استخدام مدير كلمات مرور موثوق.
مدير كلمات المرور يساعدك على:
- حفظ كلمات المرور في مكان آمن.
- إنشاء كلمات مرور قوية.
- عدم تكرار نفس كلمة المرور.
- معرفة الكلمات الضعيفة أو المكررة.
- تنبيهك أحيانًا إذا ظهرت كلمة مرورك في تسريب.
على الآيفون يمكنك استخدام تطبيق «كلمات السر» من Apple، الذي يحفظ كلمات المرور ومفاتيح المرور ورموز التحقق ويزامنها عبر سلسلة مفاتيح iCloud. وعلى أندرويد يمكن استخدام مدير كلمات المرور في Google أو تطبيقات موثوقة متخصصة.
المهم ألا تحفظ كلمات المرور في الصور أو الملاحظات أو واتساب.
رابعًا: فعّل التحقق الثنائي
التحقق الثنائي يعني أن الدخول إلى الحساب لا يعتمد على كلمة المرور فقط، بل يحتاج خطوة إضافية، مثل رمز مؤقت أو إشعار موافقة أو تطبيق مصادقة أو مفتاح أمان.
هذه الخطوة مهمة جدًا. فحتى لو عرف شخص كلمة المرور، لن يستطيع الدخول بسهولة بدون الرمز أو وسيلة التحقق الثانية.
ابدأ بتفعيل التحقق الثنائي في هذه الحسابات:
- البريد الإلكتروني الأساسي.
- حساب Apple أو Google.
- واتساب وتيليجرام.
- الحسابات البنكية والمحافظ الرقمية.
- حسابات التواصل الاجتماعي.
- حسابات العمل أو الدراسة.
ولمستخدمي الآيفون، راجع مقال أهم إعدادات الآيفون التي يجب تفعيلها للحماية والخصوصية.
خامسًا: ما الفرق بين SMS وتطبيق المصادقة؟
بعض المواقع ترسل رمز التحقق برسالة SMS، وبعضها يدعم تطبيقات المصادقة مثل Google Authenticator أو Microsoft Authenticator أو غيرها.
رسائل SMS أفضل من عدم وجود تحقق ثنائي، لكنها ليست دائمًا الخيار الأقوى. قد تتأثر بفقدان الشريحة أو نقل الرقم أو مشاكل الاتصالات.
أما تطبيق المصادقة فيولد رمزًا مؤقتًا داخل التطبيق، وغالبًا يكون أكثر أمانًا من الرسائل النصية.
| الطريقة | المميزات | الملاحظات |
|---|---|---|
| SMS | سهلة وموجودة في أغلب الخدمات | قد تتأثر بفقدان الرقم أو الشريحة |
| تطبيق مصادقة | أقوى وأقل اعتمادًا على رقم الجوال | يحتاج حفظ رموز الاسترداد |
| إشعار موافقة | سريع وسهل | لا توافق على طلب لم تبدأه أنت |
| مفتاح أمان | حماية قوية جدًا | مناسب للحسابات الحساسة |
تنبيه مهم: عند تفعيل تطبيق المصادقة، احفظ رموز الاسترداد أو الرموز الاحتياطية التي توفرها الخدمة في مكان آمن خارج الهاتف، وأضف وسيلة استرداد أخرى إن كانت متاحة. فقدان الهاتف دون وجود رمز احتياطي أو وسيلة استرداد قد يصعّب استعادة الحساب.
سادسًا: لا تشارك رمز التحقق مع أي شخص
رمز التحقق ليس رقمًا عاديًا. إذا وصلك رمز تسجيل دخول، فهذا يعني أن هناك محاولة دخول أو عملية حساسة على حسابك.
لا تعطِ هذا الرمز لأي شخص، حتى لو قال إنه من الدعم الفني أو من شركة معروفة أو من البنك أو من منصة تقنية.
الدعم الفني الحقيقي لا يطلب منك كلمة المرور ولا رمز التحقق. إذا طلبها شخص منك عبر اتصال أو واتساب أو بريد إلكتروني، فهذه علامة احتيال واضحة.
قاعدة مهمة: أي شخص يطلب رمز التحقق يحاول غالبًا الدخول إلى حسابك.
سابعًا: احذر من رسائل التصيد الاحتيالي
التصيد الاحتيالي هو محاولة خداعك للدخول إلى صفحة مزيفة تشبه موقعًا حقيقيًا. مثل صفحة تشبه Gmail أو Apple أو أحد البنوك أو منصات الدفع. ومن أمثلة الأساليب المنتشرة احتيال العملات الرقمية وUSDT الذي يعتمد غالبًا على الروابط والرسائل المزيفة.
الهدف أن تكتب بريدك وكلمة المرور بنفسك في موقع مزيف.
غالبًا تأتي رسائل التصيد بأسلوب مستعجل، مثل:
- تم إيقاف حسابك مؤقتًا.
- يجب تحديث بياناتك فورًا.
- لديك مبلغ مالي معلق.
- تم تسجيل دخول مشبوه.
- حسابك سيتوقف خلال 24 ساعة.
- اضغط هنا لتأكيد هويتك.
قبل الضغط على أي رابط، اسأل نفسك: هل الرابط رسمي؟ هل الرسالة منطقية؟ هل فيها تهديد أو استعجال؟ هل تطلب مني كلمة مرور أو رمز تحقق؟ قبل إدخال بياناتك في أي تطبيق، تعرّف على طريقة فحص التطبيق الآمن قبل تثبيته.
ثامنًا: افحص الرابط قبل تسجيل الدخول
لا تكتب كلمة المرور في أي صفحة قبل أن تتأكد من الرابط.
المواقع المزيفة قد تكون قريبة جدًا من المواقع الحقيقية، مع تغيير حرف أو إضافة كلمة مثل login أو secure أو support.
مثال:
الموقع الحقيقي قد يكون: example.com
أما الموقع المزيف فقد يكون:
example-login.comsecure-example.netexamp1e.com
الأفضل أن تفتح الموقع بنفسك من المتصفح أو من التطبيق الرسمي، بدل الضغط على رابط جاءك في رسالة.
تاسعًا: احمِ البريد الإلكتروني أولًا
البريد الإلكتروني هو أهم حساب عند كثير من المستخدمين؛ لأنه يُستخدم لاسترجاع كلمات المرور لبقية الحسابات.
إذا سيطر شخص على بريدك الإلكتروني، فقد يستطيع استرجاع حسابات أخرى مرتبطة به.
لذلك اجعل البريد الإلكتروني الأساسي أقوى حساب عندك من ناحية الحماية:
- استخدم كلمة مرور فريدة.
- فعّل التحقق الثنائي.
- راجع رقم الجوال والبريد البديل.
- راجع الأجهزة المتصلة.
- لا تفتح مرفقات مجهولة.
- لا تستخدم بريدك الأساسي في مواقع مشبوهة.
عاشرًا: راجع الأجهزة المتصلة بحساباتك
كثير من الحسابات تتيح لك معرفة الأجهزة التي سجلت الدخول. راجعها من وقت لآخر.
قد تجد جهازًا قديمًا، متصفحًا لا تستخدمه، أو جلسة دخول من مكان غير معروف.
راجع الأجهزة المتصلة في:
- حساب Google.
- حساب Apple.
- واتساب.
- تيليجرام.
- فيسبوك وإنستغرام وإكس.
- البريد الإلكتروني.
إذا وجدت جهازًا لا تعرفه، سجّل خروجه فورًا، ثم غيّر كلمة المرور وراجع إعدادات التحقق الثنائي.
حماية واتساب وتيليجرام
تطبيقات المحادثة من أكثر الحسابات التي يستهدفها المحتالون، لأنهم يستطيعون استخدامها للتواصل مع أقاربك وأصدقائك وطلب المال أو إرسال روابط احتيالية.
في واتساب فعّل التحقق بخطوتين من:
واتساب ← الإعدادات ← الحساب ← التحقق بخطوتين
وفي تيليجرام فعّل التحقق بخطوتين من إعدادات الخصوصية والأمان.
ولا تشارك رمز تسجيل الدخول الذي يصلك برسالة SMS، لأن هذا الرمز قد يسمح بتسجيل حسابك على جهاز آخر.
مفاتيح الأمان: متى تحتاجها؟
مفاتيح الأمان المادية مثل USB أو NFC تعتبر من أقوى وسائل حماية الحسابات.
هي مناسبة للحسابات الحساسة جدًا، مثل البريد الرئيسي، حسابات العمل، الحسابات الإدارية، أو الحسابات التي تحتوي على بيانات مهمة.
عند استخدام مفتاح أمان، لا يكفي أن يعرف المهاجم كلمة المرور. يحتاج أيضًا إلى المفتاح نفسه لإكمال الدخول.
لكن لا تستخدم مفاتيح الأمان إلا إذا كنت تفهم طريقة عملها، واحتفظ دائمًا بمفتاح احتياطي في مكان آمن.
ماذا عن مفاتيح المرور Passkeys؟
مفاتيح المرور طريقة حديثة لتسجيل الدخول إلى المواقع والتطبيقات التي تدعمها، وتستبدل كلمة المرور ببصمة الوجه أو الإصبع أو رمز قفل الجهاز. ويُنشئ الجهاز مفتاحًا مختلفًا لكل حساب، لذلك تكون مفاتيح المرور أكثر مقاومة للتصيد الاحتيالي من كلمات المرور التقليدية.
عند توفر خيار إنشاء مفتاح مرور في خدمة موثوقة، يمكن استخدامه بدل كلمة المرور أو معها وفق إعدادات الخدمة. ومع ذلك، يجب الاستمرار في حماية الجهاز والحساب الأساسي وتحديث وسائل الاسترداد.
لا تحفظ كلمات المرور في الصور أو الملاحظات
بعض المستخدمين يحفظون كلمات المرور في تطبيق الملاحظات، أو يصورونها في ألبوم الصور، أو يرسلونها لأنفسهم في واتساب.
هذه عادة خطيرة. إذا وصل شخص إلى هاتفك أو نسخة احتياطية أو محادثاتك، فقد يرى كلمات المرور بسهولة.
الأفضل استخدام مدير كلمات مرور بدل حفظها بهذه الطريقة.
لا تستخدم شبكات Wi-Fi عامة للحسابات الحساسة
شبكات Wi‑Fi العامة ليست خطيرة تلقائيًا؛ فمعظم المواقع والتطبيقات الحديثة تستخدم التشفير، ولذلك يكون الاتصال آمنًا عادةً عند استخدام تطبيق أو موقع رسمي. ومع ذلك، يجب الحذر من الشبكات المزيّفة والصفحات الاحتيالية.
قبل إدخال أي بيانات، تأكد من أنك تستخدم التطبيق الرسمي أو العنوان الصحيح للموقع، ولا تتجاهل تحذيرات المتصفح أو شهادات الأمان. وعند تنفيذ عملية بنكية أو شديدة الحساسية، يُفضّل استخدام بيانات الجوال إذا لم تكن واثقًا من اسم الشبكة.
تذكّر أن ظهور القفل وhttps يعني أن الاتصال بالموقع مشفّر، لكنه لا يثبت وحده أن الموقع حقيقي؛ فقد يستخدم المحتال أيضًا موقعًا مزيفًا مشفّرًا.
حدّث النظام والتطبيقات بانتظام
التحديثات لا تضيف مزايا جديدة فقط، بل تصلح ثغرات أمنية وتحسن الحماية.
احرص على تحديث:
- نظام الآيفون أو أندرويد.
- المتصفح.
- تطبيقات البريد.
- تطبيقات المحادثة.
- تطبيقات البنوك والدفع.
- تطبيق مدير كلمات المرور.
تأجيل التحديثات لفترات طويلة قد يترك الجهاز أو التطبيق معرضًا لمشاكل أمنية قد تم إصلاحها بالفعل.
ماذا تفعل إذا شككت أن حسابك مخترق؟
إذا لاحظت رسائل لم ترسلها، أو تسجيل دخول من جهاز غريب، أو تغييرًا في كلمة المرور، أو تنبيهات غير معتادة، تصرف بسرعة.
اتبع هذه الخطوات:
- غيّر كلمة المرور فورًا من الموقع أو التطبيق الرسمي.
- سجّل خروج جميع الأجهزة.
- فعّل التحقق الثنائي إذا لم يكن مفعلًا.
- راجع رقم الجوال والبريد المرتبطين بالحساب.
- احذف أي تطبيقات أو إضافات مشبوهة مرتبطة بالحساب.
- نبّه أصدقاءك إذا كان الحساب يرسل رسائل احتيالية.
- راجع آخر نشاط للحساب إذا كان متاحًا.
كيف تختار طريقة الحماية المناسبة؟
| نوع الحساب | الحماية المناسبة |
|---|---|
| البريد الإلكتروني الأساسي | كلمة مرور قوية + تحقق ثنائي + مراجعة الأجهزة |
| الحساب البنكي | التطبيق الرسمي + عدم مشاركة الرموز + تنبيهات الدخول |
| حسابات التواصل | كلمة مرور مختلفة + تحقق ثنائي + مراجعة الجلسات |
| حساب العمل | تحقق ثنائي قوي + جهاز موثوق + تحديثات مستمرة |
| حساب حساس جدًا | مفتاح أمان مادي + كلمة مرور فريدة + بريد محمي |
علامات تدل على أن الرسالة احتيالية
انتبه إذا كانت الرسالة تحتوي على واحدة أو أكثر من هذه العلامات:
- تطلب منك التصرف فورًا.
- تهدد بإغلاق الحساب.
- تطلب كلمة المرور.
- تطلب رمز التحقق.
- تحتوي على رابط غريب.
- تعدك بجائزة أو مبلغ مالي.
- تطلب تحميل ملف أو تطبيق.
- تأتي من بريد أو رقم غير رسمي.
إذا وجدت أكثر من علامة، تعامل مع الرسالة على أنها مشبوهة ولا تضغط على الرابط.
قائمة فحص لحماية حساباتك
| البند | الحالة المطلوبة |
|---|---|
| كلمة مرور البريد الأساسي | قوية وفريدة |
| تكرار كلمات المرور | غير موجود |
| التحقق الثنائي | مفعل للحسابات المهمة |
| مدير كلمات المرور | مستخدم بدل الصور والملاحظات |
| الأجهزة المتصلة | تتم مراجعتها دوريًا |
| رموز التحقق | لا تُشارك مع أي شخص |
| روابط الرسائل | تُفحص قبل الضغط |
| التطبيقات والنظام | محدثة باستمرار |
أخطاء شائعة يجب تجنبها
- استخدام نفس كلمة المرور في كل الحسابات.
- استخدام كلمة مرور قصيرة وسهلة.
- مشاركة رمز التحقق مع شخص يدّعي أنه من الدعم الفني.
- الدخول للحسابات من روابط مرسلة عبر رسائل مجهولة.
- تجاهل تنبيهات تسجيل الدخول الجديدة.
- حفظ كلمات المرور في الصور أو الملاحظات.
- ترك حسابات قديمة بدون حماية.
- عدم تحديث رقم الهاتف أو البريد البديل.
الخلاصة
حماية الحسابات لا تحتاج خبرة تقنية كبيرة، لكنها تحتاج وعيًا وانضباطًا. لا تستخدم كلمة مرور واحدة لكل شيء، فعّل التحقق الثنائي، استخدم مدير كلمات مرور، راجع الأجهزة المتصلة، ولا تشارك رموز التحقق مع أي شخص.
تذكر أن حساباتك الرقمية أصبحت مفتاحًا لهويتك وبياناتك وأموالك. لذلك فإن تأمينها اليوم قد يمنع مشكلة كبيرة لاحقًا.
ابدأ بالبريد الإلكتروني الأساسي، ثم حساب Apple أو Google، ثم واتساب، ثم الحسابات البنكية والتواصل الاجتماعي.
أسئلة شائعة
هل التحقق الثنائي ضروري؟
نعم. التحقق الثنائي مهم جدًا، لأنه يمنع الدخول إلى الحساب حتى لو عرف شخص كلمة المرور.
هل رسائل SMS كافية للتحقق الثنائي؟
هي أفضل من عدم وجود تحقق ثنائي، لكن تطبيق المصادقة أو مفتاح الأمان يكون أقوى في كثير من الحالات.
هل أستخدم كلمة مرور واحدة قوية لكل الحسابات؟
لا. يجب أن تكون كلمة المرور مختلفة لكل حساب. إذا تسربت كلمة واحدة، لا تتأثر بقية الحسابات.
ما أهم حساب يجب حمايته أولًا؟
البريد الإلكتروني الأساسي، لأنه غالبًا يُستخدم لاسترجاع كلمات مرور الحسابات الأخرى.
هل مدير كلمات المرور آمن؟
مدير كلمات المرور الموثوق أفضل بكثير من حفظ كلمات المرور في الملاحظات أو الصور أو تكرار نفس الكلمة في كل مكان.
ماذا أفعل إذا أرسلت رمز التحقق لشخص بالخطأ؟
غيّر كلمة المرور فورًا، سجّل خروج جميع الأجهزة، فعّل التحقق الثنائي، وراجع نشاط الحساب.
هل مفاتيح الأمان مناسبة للجميع؟
ليست ضرورية لكل المستخدمين، لكنها ممتازة للحسابات الحساسة جدًا، مثل حسابات العمل أو البريد الرئيسي.
هل مفاتيح المرور أفضل من كلمات المرور؟
تكون مفاتيح المرور أكثر مقاومة للتصيد الاحتيالي من كلمات المرور التقليدية؛ لأنها مرتبطة بالجهاز والموقع الصحيح ولا تعتمد على كتابة كلمة سر يمكن سرقتها. ويمكن استخدامها في المواقع والتطبيقات التي تدعمها، مع ضرورة حماية الجهاز وتحديث وسائل استرداد الحساب.
شاركنا رأيك